

Nach Angriff auf Websites weltweit: Experten raten zum Abschalten
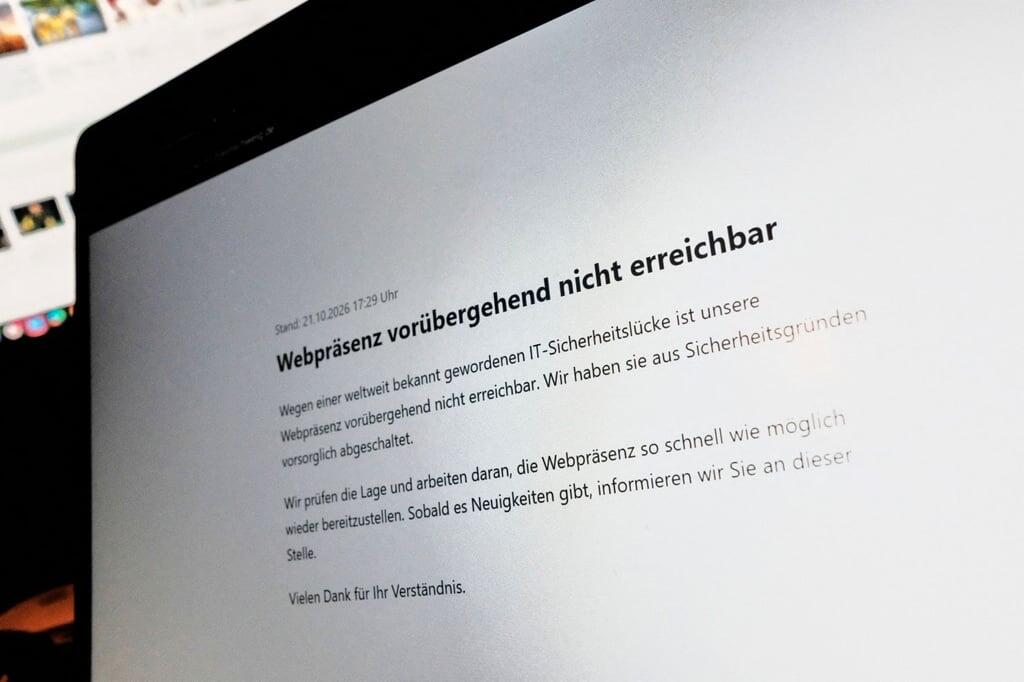
Ungeschützte Webseiten müssen im Kampf gegen die schwerwiegende PHP-Lücke nach Ansicht von IT-Sicherheitsexperten sofort abgeschaltet werden. Angesichts drohender automatisierter Angriffswellen fordert der Karlsruher IT-Sicherheitsexperte Christoph Fischer ein drastisches Durchgreifen der Betreiber. «Systeme, für die aktuell noch kein Sicherheitsupdate eingespielt werden konnte, dürfen unter keinen Umständen weiter am Netz bleiben», sagte Fischer der Deutschen Presse-Agentur. «Jede ungeschützte PHP-Anwendung ist in diesem Moment eine offene Tür für Kriminelle.»
Über das reine Abschalten hinaus weist Fischer auf ein zentrales datenschutzrechtliches Problem hin: Wenn ein System über eine Schwachstelle kompromittiert wurde, sei es oft schwer zu sagen, was genau passiert sei und was abhandengekommen sei. Gemäss der Europäischen Datenschutz-Grundverordnung (DSGVO) sei dieser Nachweis für betroffene Organisationen jedoch zwingend notwendig. Hier müsse man dringend nachbessern und eine bessere Forensik bereitstellen.
Zudem fordert Fischer, dass alle Beteiligten - vom PHP-Team über Provider und Webseiten-Betreiber bis hin zu den Behörden - für derartige IT-Katastrophen künftig fertige Notfallpläne in den Schubladen haben müssen.
Gravierende Schwachstelle
Am Mittwoch hatte unter anderem das Bundesamt für Sicherheit in der Informationstechnik (BSI) vor der gravierenden Schwachstelle mit dem Namen «PHP-Shell» gewarnt. Bundesländer, Kommunen, Behörden, Krankenhäuser, Universitäten sowie andere öffentliche Einrichtungen, aber auch private Webseiten-Betreiber hatten daraufhin bereits ihren Internetauftritt vorsorglich vom Netz genommen. Angreifer können die Lücke nutzen, um aus der Ferne einen fremden Code auszuführen und Server vollständig zu übernehmen.
Ob die breite Masse der Betreiber den Aufrufen von Behörden und Experten folgte und ungeschützte Systeme abgeschaltet hat, sollte sich in den nächsten Stunden zeigen. Experte Fischer geht davon aus, dass es Monate dauern wird, bis die vielen Millionen Systeme bereinigt sind. (dpa)

Zu diesem Thema wurden noch keine Kommentare geschrieben
Ähnliche Artikel
Wettbewerb

Kleines Vademecum für Kommentarschreiber
Wie ein Kommentar veröffentlicht wird – und warum nicht.
Wir halten dafür: Wer sich an den gedeckten Tisch setzt, hat sich zu benehmen. Selbstverständlich darf an der gebotenen Kost gemäkelt und rumgestochert werden. Aber keinesfalls gerülpst oder gefurzt.
Der Gastgeber bestimmt, was für ihn die Anstandsregeln sind, und ab wo sie überschritten werden. Das hat überhaupt nichts mit Zensur zu tun; jedem Kommentarschreiber ist es freigestellt, seine Meinung auf seinem eigenen Blog zu veröffentlichen.
Jeder Artikel, der auf vaterland.li erscheint, ist namentlich gezeichnet. Deshalb werden wir zukünftig die Verwendung von Pseudonymen – ausser, es liegen triftige Gründe vor – nicht mehr dulden.
Kommentare, die sich nicht an diese Regeln halten, werden gelöscht. Darüber wird keine Korrespondenz geführt. Wiederholungstäter werden auf die Blacklist gesetzt; weitere Kommentare von ihnen wandern direkt in den Papierkorb.
Es ist vor allem im Internet so, dass zu grosse Freiheit und der Schutz durch Anonymität leider nicht allen guttut. Deshalb müssen Massnahmen ergriffen werden, um diejenigen zu schützen, die an einem Austausch von Argumenten oder Meinungen ernsthaft interessiert sind.
Bei der Veröffentlichung hilft ungemein, wenn sich der Kommentar auf den Inhalt des Artikels bezieht, im besten Fall sogar Argumente anführt. Unqualifizierte und allgemeine Pöbeleien werden nicht geduldet. Infights zwischen Kommentarschreibern nur sehr begrenzt.
Damit verhindern wir, dass sich seriöse Kommentatoren abwenden, weil sie nicht im Umfeld einer lautstarken Stammtischrauferei auftauchen möchten.
Wir teilen manchmal hart aus, wir stecken auch problemlos ein. Aber unser Austeilen ist immer argumentativ abgestützt. Das ist auch bei Repliken zu beachten.
Wenn Sie dieses Vademecum nicht beachten, ist das die letzte Warnung. Sollte auch Ihr nächster Kommentar nicht diesen Regeln entsprechen, kommen Sie auf die Blacklist.
Redaktion Vaterland.li
Diese Regeln haben wir mit freundlicher Genehmigung von www.zackbum.ch übernommen.